Historical configuration example: review the headers below against your current hosting, embedded services and browser requirements before using them. HSTS with includeSubDomains or preload affects more than this page; do not copy those settings without checking every affected hostname. The sample is not a universal WordPress security configuration.
HTTP-Suojausotsikot – mitä ne ovat?
HTTP-Suojausotsikot - WordPress viittaavat sellaisiin tietoihin, jotka välitetään palvelimelta käyttäjän selaimeen. Näillä otsikoilla on keskeinen rooli verkkosovellusten turvallisuuden parantamisessa antamalla ohjeita sivun ja siihen liittyvien resurssien käsittelystä.
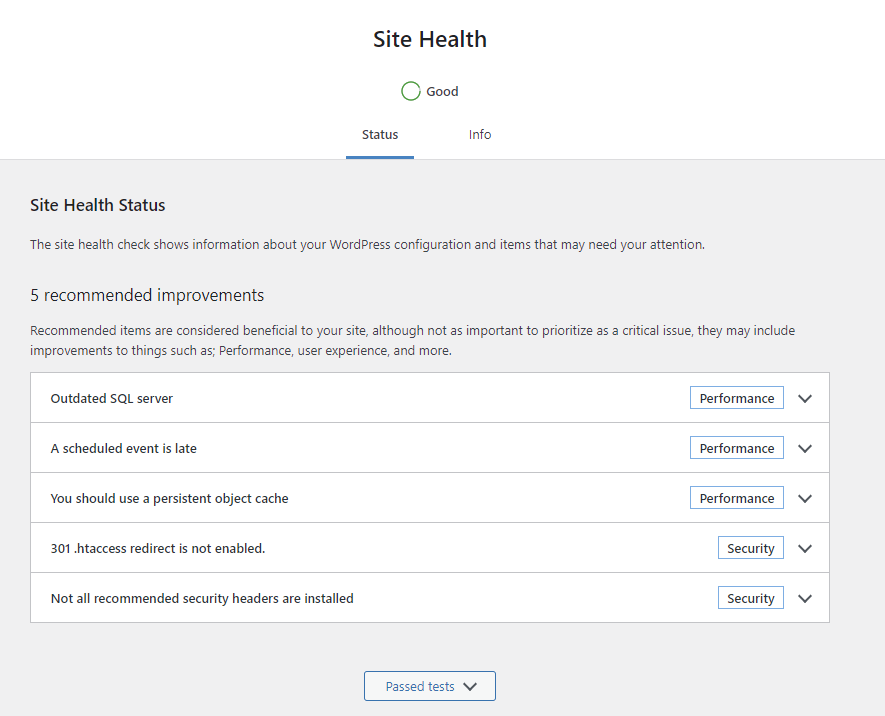
Tyypillinen WP:n kuntotarkastus tuottaa "kaikkia suositeltuja suojausotsikoita ei ole asennettu" -ongelman.
Verkkokehittäjien on ehdottomasti määritettävä nämä otsikot optimaalisen suojan mahdollistamiseksi mahdollisia haavoittuvuuksia vastaan.
Suojausotsikoiden muokkaaminen:
- Kirjaudu webhotellin Tiedostonhallintaan / File Manager tai muodosta yhteys palvelimeesi FTP:llä.
- Navigoi public_html.
- Muokkaa .htaccess -tiedosto.
Vaaditut suojausotsikot WordPressille vuonna 2024:
(Aseta koodi kaiken muun yläpuolelle tiedostossa .htaccess):
# Security Headers
Header always set Strict-Transport-Security "max-age=63072000; includeSubDomains; preload" env=HTTPS
Header always set X-Content-Type-Options "nosniff"
Header always set X-XSS-Protection "0"
Header always set X-Frame-Options "SAMEORIGIN"
Header always set Referrer-Policy "strict-origin-when-cross-origin"
Header always set Permissions-Policy "geolocation=(self), microphone=(self), camera=(self)"
# End Security Headers- HSTS – Kun tämä otsikko on asetettu verkkotunnuksellesi, selain suorittaa kaikki pyynnöt sivustollesi HTTPS siitä lähtien.
- X-Content-Type-Options – Tämä otsikko pakottaa selaimen olemaan "arvaamatta", millaisia tietoja välitetään.
- X-XSS-Protection – Opastaa selainta määrittämään XSS suojat. Tässä tapauksessa jätämme sen nykyaikaisten selainten käsiin.
- Referrer header – Määrittää, mitä tietoja lähetetään verkkotunnus linkistä, jota napsautat.
- X-Frame-Options – Voi estää sivustoasi upottamasta toiselle sivustolle, suojaa vastaan "clickjacking" hyökkäyksiltä.
- Permissions-Policy – Antaa sivustojen rajoittaa tiukemmin, mille alkuperälle voidaan myöntää pääsy selaimen ominaisuuksiin.
Vähennä tietoturva-aukkoja ottamalla käyttöön nämä tarvittavat suojatut HTTP-vastausotsikot.
Tällä hetkellä seuraavat ovat OWASP:n suosittelemat otsikot:
- HTTP Strict Transport Security
- X-Frame-Options
- X-Content-Type-Options
- Content-Security-Policy
- X-Permitted-Cross-Domain-Policies
- Referrer-Policy
- Clear-Site-Data
- Cross-Origin-Embedder-Policy
- Cross-Origin-Opener-Policy
- Cross-Origin-Resource-Policy
- Cache-Control
Harvemmat otsikot ovat täysin kelvollisia ja vastaavat WordPressin asettamia turvallisuusvaatimuksia. Jotkut OWASP:n suosittelemista otsikoista eivät koske WordPressiä, ja jotkut ovat vanhentuneet alustan uusimmissa versioissa.
Aina kun määrität HTTP-Suojausotsikoita, ota huomioon nämä yleiset vältettävissä olevat ongelmatilanteet.
- Virheellinen määritys voi johtaa perustavanlaatuiseen päävirheeseen, joten vältä sitä!
- Vältä myös liian tiukkoja ja vanhentuneita otsikoita!
- Jos olet epävarma, anna meidän tehdä se. Our Elsen.fi case study describes cookie-consent implementation; security headers alone do not establish legal compliance.